Около 1,3 млн устройств на Android, включая популярные телевизионные приставки Mecool KM2, KM2 Plus, KM6, KM7, KM9 Pro, оказались частью ботнета XCPE. Вредоносное ПО было встроено непосредственно в прошивку на предприятии-производителе.
По данным Google, за этим стояла китайская компания Videostrong Technology, которая не только распространяла зараженные устройства, но и продавала доступ к ним другим киберпреступникам. Ботнет действовал более чем в 200 странах:
На прошлой неделе Google и отраслевые партнеры уничтожили бэкдор XCPE, который интегрировал более 1,3 миллиона телеприставок в ботнет. Мы с высокой степенью уверенности считаем, что бэкдор и ботнет были преднамеренно разработаны, развернуты и эксплуатировались с целью получения финансовой выгоды компанией Videostrong Technology Co., производителем оригинального оборудования (OEM) и производителем оригинального дизайна (ODM) для Android.
Videostrong монетизировал бэкдор, продавая доступ криминальным сообщникам и загружая модули вредоносного ПО этих сообщников на зараженные устройства. Эти вторичные модули занимались мошенничеством с рекламой; незаметно подключали зараженные устройства к резидентным прокси-сетям; и загружали дополнительное вредоносное ПО на устройства, скомпрометированные XCPE. Мы также предприняли действия по нарушению работы доменов управления и контроля (C2), которые управляют этими модулями со стороны сообщников. Поскольку у каждого из этих сообщников есть диверсифицированные каналы распространения своих модулей, выходящие за рамки XCPE, мы считаем, что отключение их доменов C2 приведет к прекращению доступа как минимум к 10 миллионам дополнительных скомпрометированных устройств.
Мы обнаружили вредоносное программное обеспечение, встроенное непосредственно во множество различных моделей и марок устройств на протяжении нескольких лет, поддерживаемое выделенной инфраструктурой и постоянно развивающимися конфигурациями для обхода обнаружения и управления своими партнерами. Мы считаем, что эта кампания не была результатом действий отдельного злоумышленника или ошибки в разработке. В результате Google разорвал связи с Videostrong и запретил им производство устройств с предустановленными приложениями Google.
Google требует от производителей устройств прохождения всестороннего набора тестов на совместимость и безопасность, чтобы обеспечить согласованный и безопасный пользовательский опыт во всей экосистеме Android. Однако Videostrong использовал методы обфускации, чтобы воспользоваться уязвимостью в наших тестах и загрузить вредоносный код после первой загрузки устройства. В результате Google внесла изменения в существующий процесс проверки, чтобы лучше защититься от подобных действий в будущем. Преднамеренное заражение пользователей вредоносным ПО производителем устройств является неприемлемым нарушением доверия и представляет серьезный риск для этих пользователей. Без ведома и согласия пользователей зараженные устройства предлагались в качестве механизма распространения для широкого круга преступников. Это привело к проведению различных вредоносных действий на устройствах и через них, включая мошенничество с рекламой, утечку данных и перенаправление вредоносного сетевого трафика через устройства.
Мы тесно сотрудничали с Национальным полицейским управлением Японии, компаниями Lumen, HUMAN Security, Plume, Synthient и TrendAI для анализа этой экосистемы вредоносного ПО и пресечения ее деятельности.
Хотя мы ожидаем, что этот сбой окажет значительное влияние на эти преступные операции, это не конец нашей работы по борьбе со злонамеренной деятельностью. Операторы бэкдоров, группы, занимающиеся мошенничеством с рекламой, и поставщики резидентных прокси-серверов работают как взаимосвязанная цепочка поставок. Сбои в определенный момент времени являются важнейшим инструментом для защиты наших пользователей, но для обеспечения устойчивых сбоев в этой изменчивой экосистеме потребуется постоянное целенаправленное воздействие на эту инфраструктуру.
Для противодействия ботнету XCPE компания Google предприняла следующие действия:
- Судебные действия направлены на отключение доменов и серверов, которые Videostrong использовал для управления ботнетом и установки вредоносных модулей.
- Принимаются юридические меры для блокировки доменов управления и контроля (C2), используемых более чем десятком семейств вредоносных программ, загружаемых в виде модулей через этот бэкдор.
- Компания Videostrong и любые ее будущие дочерние или аффилированные компании были лишены возможности производить и продавать сертифицированные устройства Android, а также поставлять программное обеспечение другим сертифицированным поставщикам.
- Внедряем улучшения в систему обеспечения целостности прошивки на сертифицированных устройствах Android TV.
Обзор
Сеть x.cpe была создана для получения постоянной прибыли. Предоставляя аффилированным лицам, занимающимся вредоносным ПО, доступ через бэкдоры, операторы вступили в сговор с целью монетизации этих устройств спустя долгое время после их покупки.
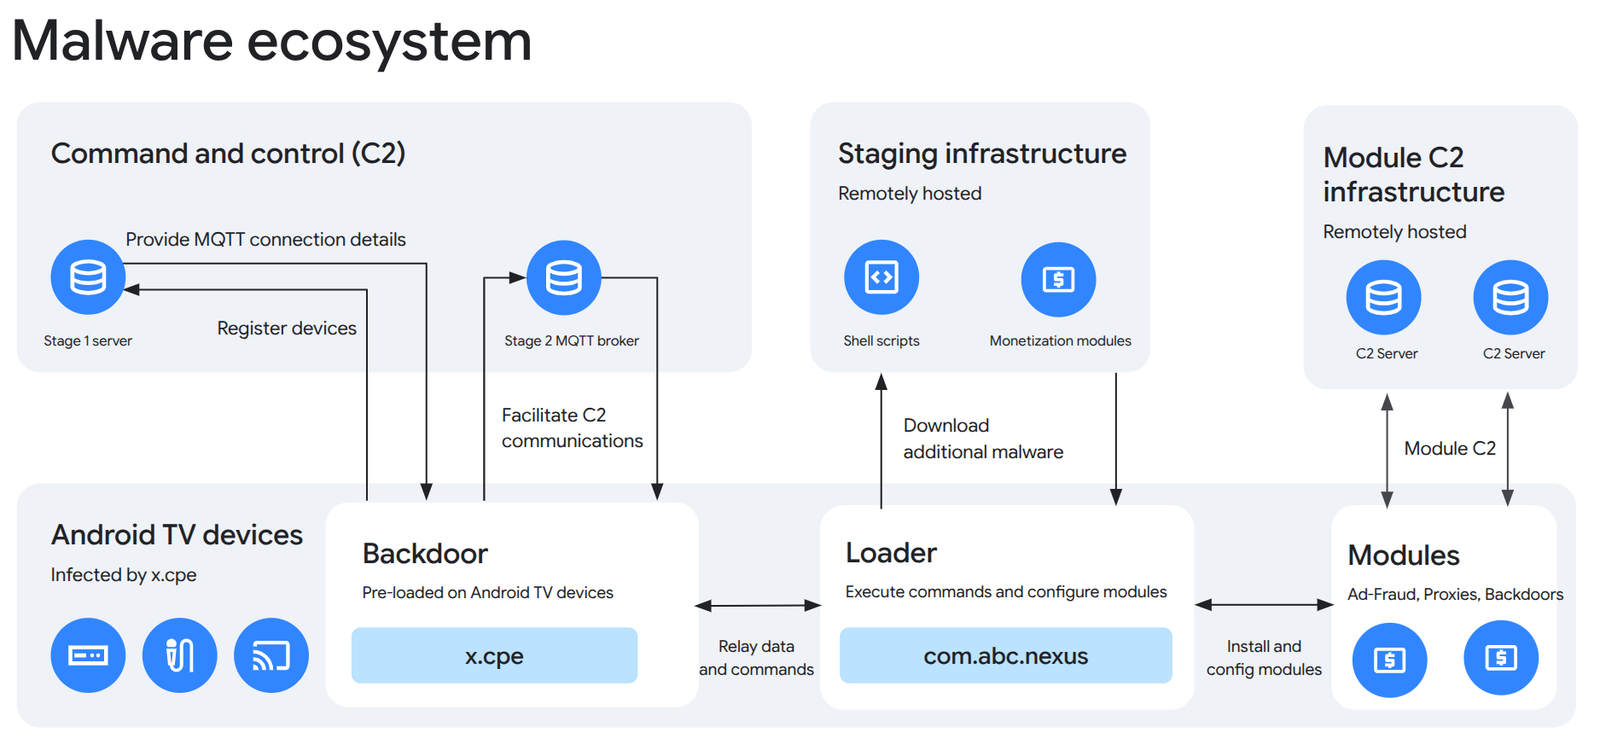
Рисунок 1: Обзор вредоносного ПО XCPE
Вредоносное ПО
По меньшей мере с конца 2024 года Videostrong развила свою предустановленную вредоносную программу, превратив её из простых одноступенчатых дропперов в модульную трёхступенчатую архитектуру, разработанную для обеспечения отказоустойчивости и монетизации в многопользовательских средах:
- Основной бэкдор: работает на
android.uid.systemуровне привилегийx.cpe(какcom.oemserviceв некоторых сборках) и предварительно загружен в раздел прошивки. Если пользователь его удаляет, он автоматически переустанавливается из этого/oem/раздела при перезагрузке, поддерживая постоянный доступ к системе. Его основная функция — установление и обеспечение связи между сервером управления и контроля (C2) и загрузчиком и исполнительным механизмом. - Загрузчик и исполнительный механизм: Чтобы избежать проверок безопасности,
x.cpeон действует в основном как коммуникатор C2 и переносит выполнение модулей на внешний загрузчикcom.abc.nexus. Этот файл использует встроенные средства защиты от анализа для предотвращения обнаружения в песочнице, а также настраивает и инициализирует модули монетизации. В последнее времяcom.abc.nexusсам был вытеснен в пользу использования более специализированного вредоносного ПО типа «дроппер», которое загружает и выполняет отдельные модули. - Модули монетизации: Videostrong монетизирует свои устройства с бэкдорами, загружая модули монетизации, разработанные другими организациями, помимо Videostrong, которые выступают в качестве аффилированных лиц. Эти модули развертываются как нативные демоны ELF, встроенные SDK, скомпилированные непосредственно в
com.abc.nexusбайт-код DEX, или загружаются в виде вторичных APK-файлов из инфраструктуры развертывания вредоносного ПО. Загруженные модули превращают зараженные устройства в резидентные прокси-узлы выхода (например, Linkfog, AppSalt, NetNut), механизмы мошенничества с рекламой (например, CBOXTV, HiddenView) или запускают дополнительные бэкдоры, которые загружают еще больше модулей монетизации (например, Moyu, Spirit).
Инфраструктура
- Управление и контроль: Ботнет использует двухэтапный процесс управления и контроля. Сначала он инициирует HTTP POST-запросы для получения динамических параметров конфигурации, данных геолокации и параметров STUN-сервера. Затем он устанавливает постоянное соединение в режиме реального времени по протоколу MQTT (Message Queuing Telemetry Transport) для получения инструкций по скрытой установке приложений, произвольных команд оболочки, снимков экрана и сетевой разведки. MQTT — это облегченный сетевой протокол типа «публикация-подписка», разработанный для удаленных сетей с низкой пропускной способностью, высокой задержкой или ненадежной связью.
- Инфраструктура для размещения вредоносного ПО: дополнительные модули монетизации, а также различные скрипты оболочки и легитимные приложения размещаются удаленно и загружаются зараженными устройствами по команде оператора через MQTT-брокер. Значительная часть этих файлов размещается в виде релизов на страницах Github, принадлежащих оператору. Другие файлы размещаются на серверах, контролируемых оператором, и на файловых хостингах.